美 당국, 지멘스 S7 PLC “이론이 아닌 실제 위협”… AI가 공격 스크립트를 만듭니다
미국 사이버보안·인프라안보국(CISA)이 2026년 8월 19일 사이버보안 권고 AA26-231A를 공개했습니다. 지멘스 S7 계열 PLC를 겨냥한 활동이 “이론이 아니라 실제 위협”이라고 못 박은 문서입니다. 국가안보국(NSA), 연방수사국(FBI), 에너지부(DOE), 환경보호청(EPA)이 공동 명의입니다.
사실: AA26-231A는 진행 중인 위협을 경고합니다
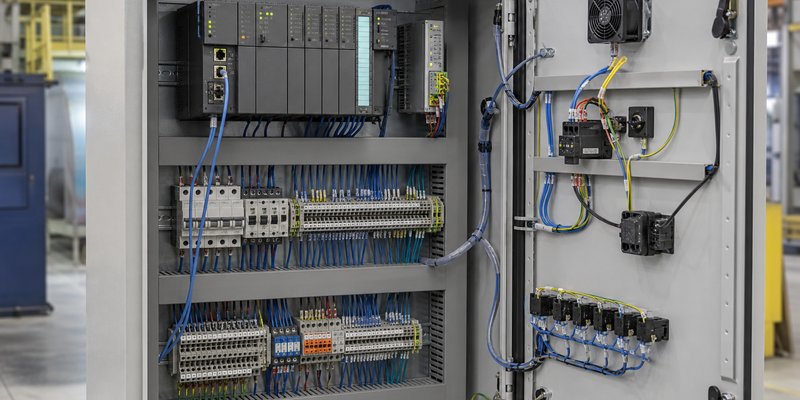
권고의 대상은 지멘스 S7-200, S7-300, S7-400, S7-1200, S7-1500(F-시리즈 안전 컨트롤러 포함)입니다. CISA는 동시에, 진행 중인 PLC 표적 활동이 지멘스에만 국한되지 않는다고 적었습니다. 모든 PLC 소유·운영자가 관련 완화를 적용해야 한다고 했습니다.
행위자는 합법적인 OT 모니터링 도구로 위장한 AI 생성 스크립트를 쓴다고 권고는 설명합니다. 공개된 산업 자동화 라이브러리인 snap7.dll·python-snap7을 결합해, S7comm 프로토콜로 메모리·설정·래더 로직에 읽기·쓰기를 시도하는 형태입니다. 인터넷 검색 서비스(Censys, ZoomEye 등)로 인터넷에 노출됐거나 망 분리가 약한, 소프트웨어가 오래된 PLC를 찾는다고 적혀 있습니다.
ZDNet Korea는 8월 22일 같은 권고를 한국어로 소개하며, AI가 공격 스크립트 작성을 돕는다고 전했습니다.
출처: CISA AA26-231A (2026-08-19), ZDNet Korea
사실: 표적 업종과 피해 유형이 적혀 있습니다
미국 쪽에서 가장 많이 겨냥된 핵심 인프라 업종은 핵심 제조, 에너지, 상하수도, 화학, 식품·농업, 상업 시설입니다. CISA는 이를 이론적 위험이 아니라고 반복합니다.
권고가 나열한 영향은 공정 중단, 안전 사고, 가동 중단·설비 손상, 민감 데이터 침해, 연결된 시스템으로의 연쇄 영향입니다. 인터넷에 열려 있거나 망 분리가 약한 PLC가 특히 위험하다고 했습니다. 제3자 서비스·시스템 통합업체가 원격 접속하는 현장은, 자산 소유자가 노출을 모를 수 있다고도 적혀 있습니다.
출처: CISA AA26-231A
해석: 점검은 목록과 망 분리부터입니다
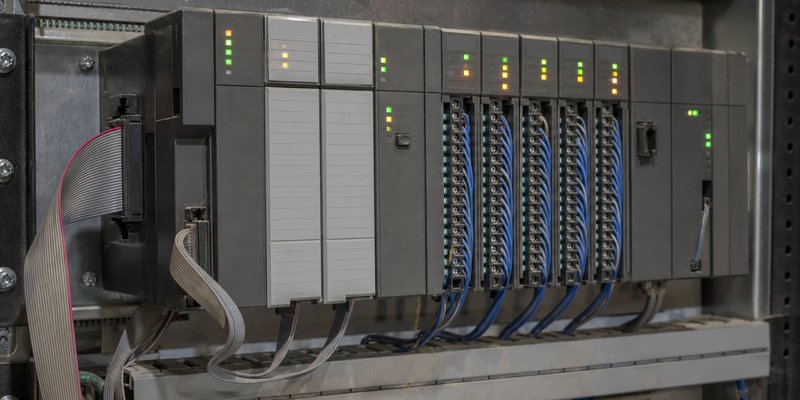
한국 제조 현장에도 같은 계열 PLC가 적지 않습니다. 이 글은 공격 절차나 검증용 코드를 다루지 않습니다. 운영자가 먼저 할 일은 권고의 완화 항목을 점검 목록으로 옮기는 일입니다.
CISA가 제시한 우선 조치는 이렇습니다. S7 PLC 재고를 파악하고, 패치를 적용하며, 인터넷에서 접근되지 않게 하고, 경계에서 TCP 102를 막습니다. 접근 통제를 강화하고, 비정상 S7comm을 감시하며, 쓰지 않는 서비스를 줄입니다. 펌웨어·원격 접속·협력사 원격 지원이 겹친 라인일수록, “우리 안”이라는 감각만으로 두면 빈틈이 남습니다.
해석을 한 줄로 줄이면 이렇습니다. AI가 스크립트 작성 문턱을 낮춘 것이지, 인터넷에 열린 PLC를 방치해도 된다는 뜻이 아닙니다. 목록·패치·망 분리가 먼저입니다.
출처: CISA AA26-231A
🛒 오늘의 추천 상품
UPS
제어반과 산업용 PC의 순간 정전에 대비하는 무정전 전원장치입니다.
산업용PC
현장 게이트웨이·엔지니어링 단말로 쓰는 산업용 PC입니다.
NAS
설정 백업과 로그를 로컬에 보관하는 네트워크 스토리지입니다.
이 포스팅은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
한줄 정리
CISA AA26-231A는 지멘스 S7 PLC를 겨냥한 실제 위협을 경고합니다. 인터넷 노출을 끊고 재고·패치·망 분리부터 점검해야 합니다.


💬 댓글 0